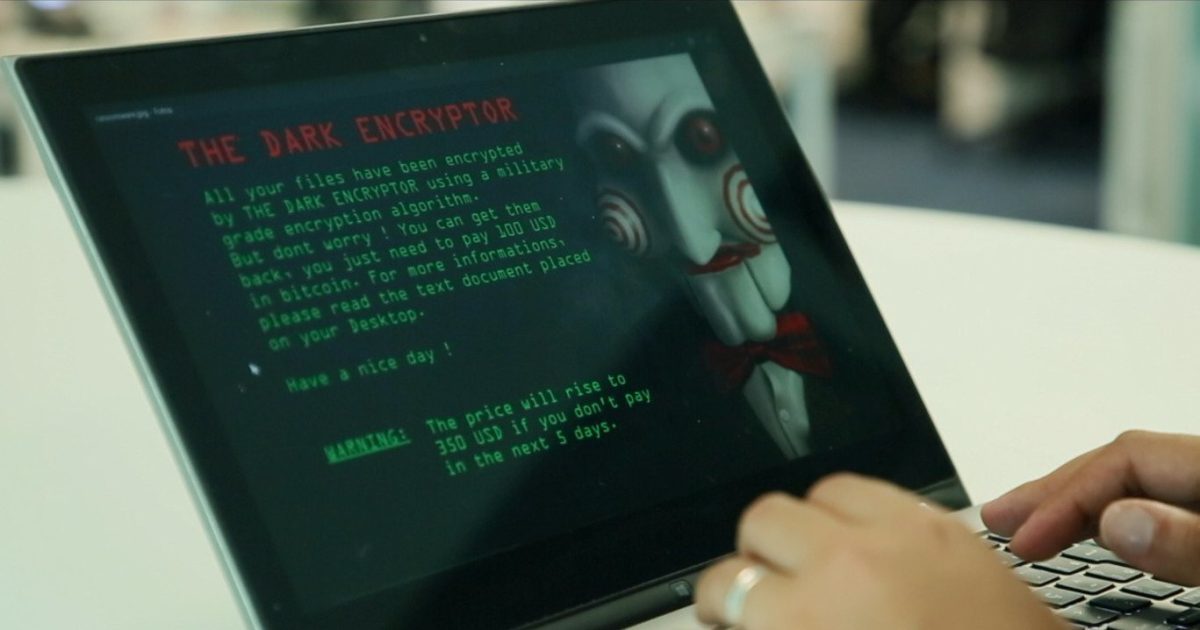
Pesquisadores da Kaspersky Lab descobriram que o golpe conhecido como “Dark Tequila” tem feito vítimas desde 2013, pelo menos. O ataque é caracterizado pelo roubo de credenciais bancárias e dados pessoais usando um malware complexo, que chega ao computador da vítima por meio de spear phishing ou por dispositivos USB infectados, como um pendrive — ou seja, sem que o alvo tenha acesso à Internet.
O nome está associado ao país onde o ataque tem feito vítimas, o México. Não se sabe se o autor do Dark Tequila é mexicano, mas os cientistas da Kaspersky acreditam tratar-se de uma pessoa ou grupo latino-americano e de língua espanhola.
A descoberta foi apresentada na terça-feira passada (14), durante a Conferência de Analistas de Segurança para a América Latina, realizada na Cidade do Panamá. O código malicioso tem infraestrutura incomumente sofisticada para uma ação de fraude financeira, possuindo capacidades especiais para evitar sua detecção.
Se ele identifica a presença de antivírus, sandbox ou qualquer outra solução de segurança instalada, o payload — a parte do vírus que efetivamente executa a ação nociva — não é entregue à máquina. O malware, então, cancela a rotina de infecção e se exclui do sistema.
Por outro lado, se a máquina estiver desprotegida, o código começa a copiar um arquivo executável para a unidade removível, de forma que ele seja executado automaticamente. É assim que o Dark Tequila se alastra pela rede sem depender de conexão com a Internet.
O Globo